Uma plataforma gera uma aplicação visualmente convincente em poucos minutos. O cadastro abre, os botões respondem e a demonstração parece pronta. A dificuldade surge quando entram usuários com permissões diferentes, dados reais, regras contraditórias e integrações sujeitas a falha. A distância entre demonstrar e operar não é medida pela quantidade de telas.
Plataformas de criação com IA podem acelerar prototipação e desenvolvimento, mas a ineficiência aparece quando a geração substitui análise, verificação e responsabilidade. Não é correto afirmar que todas falham ou que nenhuma aplicação gerada pode ser profissional. É necessário examinar o produto e o processo concretos.
1. O protótipo responde a uma pergunta diferente
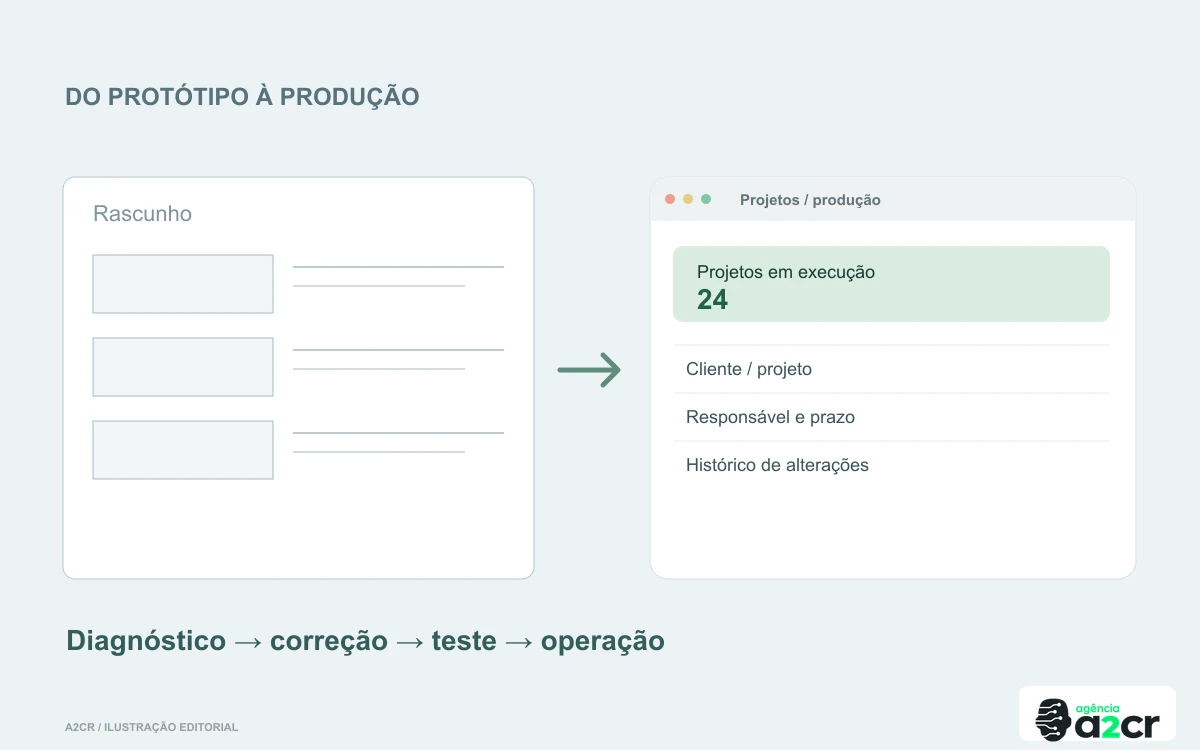
Um protótipo ajuda a verificar se a ideia e a experiência fazem sentido. Uma aplicação em produção precisa manter dados consistentes, limitar acessos, tratar falhas e permitir manutenção. O mesmo artefato pode evoluir de uma etapa para outra, mas essa evolução exige trabalho verificável.
Uma demonstração costuma usar poucos registros, uma conta administrativa e um caminho previamente preparado. Essas condições escondem conflitos, estados vazios, volume e isolamento entre clientes. O resultado visual não é evidência suficiente para liberar a operação.
A pergunta correta não é “foi criado com IA?”. É “quais comportamentos foram comprovados?”. Código escrito manualmente também pode ser ruim. Ferramentas de geração ampliam a capacidade de produzir rapidamente, mas não removem a necessidade de avaliar o que foi produzido.
2. Requisitos ambíguos se transformam em suposições
“Crie um ERP completo” não define política de preço, fechamento, reversão, aprovação e responsabilidade. A ferramenta precisa preencher lacunas para gerar algo. Se a equipe não revisar essas escolhas, decisões inventadas passam a parecer requisitos do negócio.
Quando o usuário pede uma correção, o gerador pode alterar outra parte sem compreender toda a história. Sem testes e contratos, a equipe descobre a regressão por tentativa. O ciclo de prompts cresce porque o problema original não foi modelado de forma explícita.
Um caminho mais eficiente é descrever a jornada, seus estados e critérios de aceite. A geração pode então apoiar tarefas delimitadas. Pedidos menores não são uma limitação comercial: são uma forma de tornar o resultado inspecionável e reduzir mudanças contraditórias.
3. Segurança não é aparência de login
Uma tela de autenticação comprova apenas uma parte da experiência. É necessário verificar se um usuário consegue acessar outro cliente por uma URL ou uma chamada direta. Arquivos, relatórios e tarefas de fundo também precisam respeitar o escopo.
A própria documentação de boas práticas de segurança do Lovable descreve responsabilidades e controles relevantes para aplicações. Isso não prova uma vulnerabilidade em todo projeto; mostra que segurança continua sendo uma atividade que precisa ser realizada.
O OWASP ASVS oferece um conjunto de requisitos de verificação que pode orientar uma revisão proporcional. Uma ferramenta automática ou um selo interno não substitui a análise dos caminhos de acesso e dos efeitos da aplicação.
4. Onde o retrabalho costuma se concentrar
| Situação | Por que parece pronta | O que precisa ser verificado |
|---|---|---|
| Login funcionando | O usuário consegue entrar | Escopo de cada recurso |
| Dashboard com números | Os cartões estão preenchidos | Origem, fórmula e período |
| Botão de cobrança | Existe integração | Idempotência e confirmação |
| Banco conectado | As tabelas recebem dados | Integridade e autorização |
| Código exportável | Há um repositório | Dados, serviços e operação |
| Publicação concluída | A URL abre | Jornadas e recuperação |
A tabela identifica riscos de avaliação, não defeitos universais de uma plataforma. O custo real aparece quando esses pontos são descobertos depois de a empresa depender do sistema. Uma revisão antecipada tende a tornar o esforço mais previsível.
5. Dependência operacional é maior que o repositório
Ter acesso ao código é importante, mas a aplicação também pode depender de banco, usuários, arquivos, funções, variáveis e serviços externos. Exportar o repositório não transfere automaticamente todos esses ativos.
A documentação do Lovable sobre hospedagem e propriedade apresenta opções da plataforma. A migração concreta exige inventariar as dependências do projeto e validar o destino. Não se deve afirmar que existe bloqueio absoluto quando há opções de exportação, nem prometer autonomia completa apenas porque um botão de GitHub funciona.
Peça um teste de continuidade: outra equipe consegue instalar, configurar e executar o sistema com instruções e acessos autorizados? Se a resposta depende de uma sequência não documentada de interações, há uma lacuna operacional a resolver.
6. Escalar código inconsistente amplia a dívida
Geração rápida pode produzir várias formas de resolver o mesmo problema. Uma tela calcula preço localmente, outra consulta uma função e uma terceira usa um valor salvo. Quando a regra muda, as respostas divergem. Esse problema não é exclusivo da IA, mas a velocidade de geração pode ampliá-lo.
Padronize responsabilidades e centralize regras no local adequado. Reutilize componentes quando isso melhora consistência. Remova caminhos abandonados e dependências sem uso. A revisão deve buscar clareza e comportamento, não apenas formatar o código.
Não reescreva tudo automaticamente. Pode ser mais eficiente corrigir uma fronteira, preservar módulos úteis e substituir partes problemáticas. A decisão deve considerar risco, testes e custo de transição, em vez de usar “foi feito por IA” como justificativa suficiente para descartar o trabalho.
7. Exemplo hipotético: um portal que mistura clientes
Uma consultoria gera um portal com projetos e documentos. A conta administrativa funciona, mas o teste com dois clientes revela que a consulta não restringe a organização corretamente. Ocultar os projetos no menu não resolve a chamada direta.
A correção envolve modelagem de vínculos, autorização no servidor e no armazenamento, além de testes de acesso. Pode exigir revisão de arquivos e agregações. Pedir “melhore a segurança” sem verificar o efeito deixa a empresa dependente da interpretação da ferramenta.
O projeto pode continuar aproveitável depois da correção. O aprendizado é que prontidão precisa ser comprovada em cenários adversos. A aparência da interface não diagnostica a integridade da autorização.
8. Quando usar a plataforma faz sentido
Ela pode ajudar a explorar uma ideia, testar uma interface e acelerar tarefas delimitadas sob supervisão. Também pode participar de uma entrega profissional quando existe revisão, teste e responsabilidade pelo resultado. O limite depende do processo e do risco.
Para uma operação crítica, defina quais decisões não podem ser delegadas à geração sem validação. Dados de clientes, dinheiro, permissões e compromissos comerciais merecem critérios explícitos. A economia deve ser medida até a entrega confiável, não até o primeiro preview.
Como reconhecer um ciclo improdutivo de correções por prompt
Observe se os mesmos defeitos reaparecem, se cada alteração quebra uma área diferente e se ninguém consegue explicar onde está a regra principal. Esses sinais sugerem falta de estrutura e verificação. Eles não demonstram, sozinhos, que a plataforma é incapaz de atender ao projeto.
Interrompa a sequência de mudanças amplas e registre um caso reproduzível. Identifique entrada, estado anterior, comportamento esperado e resultado observado. Uma correção deve ser avaliada por esse caso e por cenários relacionados, não pela confiança do texto que anuncia a conclusão.
Preserve versões antes de alterações relevantes e compare os arquivos afetados. Se uma solicitação de ajuste visual modifica autorização ou banco sem necessidade, revise o escopo da intervenção. A geração precisa operar dentro de limites que a equipe consiga inspecionar.
Quando o custo de compreender e corrigir supera o benefício das novas gerações, uma revisão especializada pode ser mais eficiente. Ela deve apresentar evidências e opções, inclusive aproveitar a base existente. O critério é reduzir risco e retrabalho, não trocar uma promessa automática por outra promessa sem validação.
Checklist de avaliação
- Separar protótipo e prontidão de produção.
- Documentar regras antes de gerar módulos.
- Testar acessos entre usuários e organizações.
- Conferir cálculos e origem de indicadores.
- Simular repetição e falha de integrações.
- Inventariar código, dados, arquivos e serviços.
- Verificar instalação e operação por outra equipe.
- Decidir correção ou substituição com evidências.
Checklist para usar com sua equipe
Baixe o checklist editável em CSV e registre responsáveis, verificações e observações da implantação.
Perguntas frequentes
Todo sistema criado por IA é inseguro?
Não. A origem do código não determina sozinha a qualidade. O que importa é o comportamento implementado e verificado.
Exportar para o GitHub resolve a dependência?
Resolve parte do acesso ao código, mas dados, identidades, arquivos e infraestrutura podem exigir procedimentos adicionais.
Uma agência pode aproveitar meu projeto existente?
Pode ser possível. Uma auditoria deve identificar o que preservar, corrigir e eventualmente substituir, antes de prometer uma solução.
Próximo passo
Se o projeto funciona na demonstração e falha na rotina, peça uma avaliação à A2CR.
Autoria: Agência A2CR. Revisão: 10 de novembro de 2026. Análise técnica de cenários; não representa uma acusação de falha em todos os projetos ou fornecedores citados.