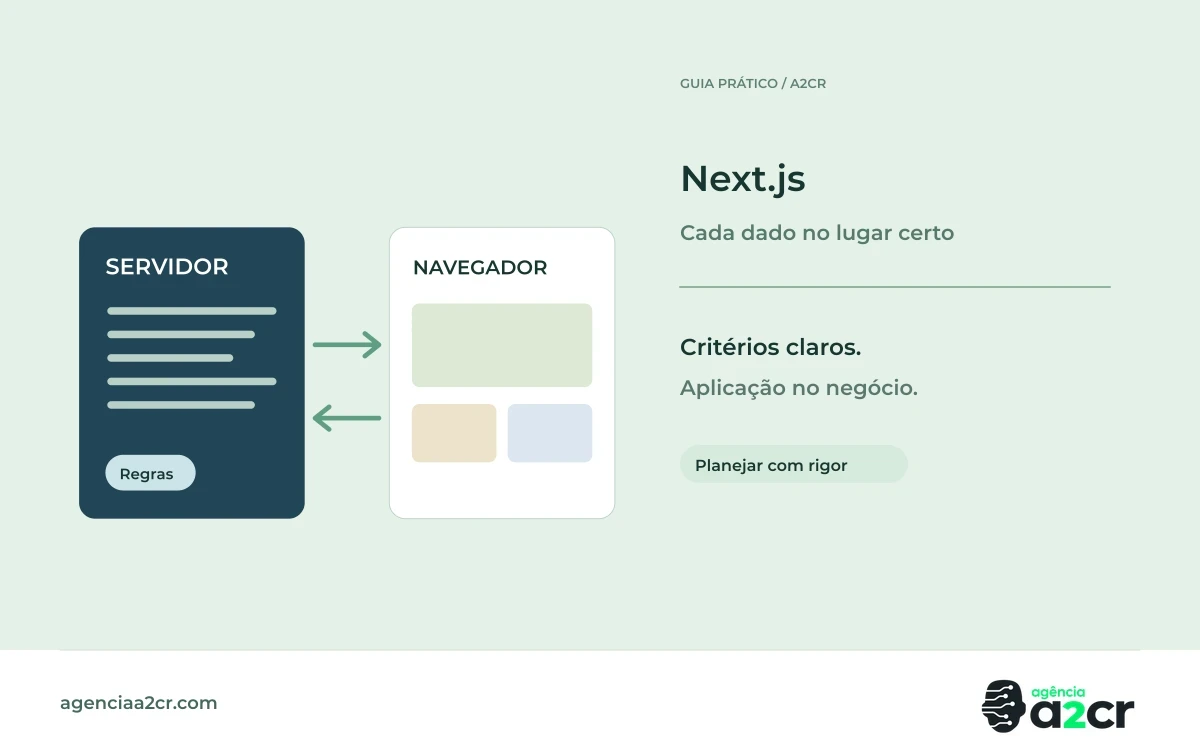
Um portal empresarial pode reunir páginas públicas, conteúdo editorial e funções privadas. O mesmo projeto precisa entregar uma boa experiência de leitura e proteger operações internas. Em Next.js, a separação entre servidor e navegador ajuda a organizar esse trabalho, mas não substitui autorização.
A decisão não é simplesmente escolher entre uma página rápida e uma página segura. É identificar quais dados podem ser compartilhados, quais dependem do usuário e onde cada regra deve ser aplicada. Este manual apresenta critérios para desenhar essas fronteiras e testar o comportamento real.
Componentes devem acompanhar a responsabilidade
A documentação oficial sobre Server e Client Components explica as fronteiras de execução e composição no App Router. Interação, estado e APIs do navegador influenciam a escolha. Essas categorias não equivalem automaticamente a conteúdo público ou privado.
Um componente no servidor pode consultar dados sensíveis, mas precisa verificar quem tem acesso. Um componente no navegador pode receber apenas a parte necessária do resultado. Não envie dados completos ao cliente contando que a interface esconderá campos.
Desenhe quais informações atravessam a fronteira. O formato de uma propriedade também é um contrato de exposição. O que chega ao navegador deve ser considerado acessível ao usuário daquele contexto.
| Responsabilidade | Local de avaliação | Cuidado essencial |
|---|---|---|
| Conteúdo institucional | Estratégia de renderização pública | Atualização e rastreabilidade |
| Interação de formulário | Navegador e validação no servidor | Não confiar apenas no campo visível |
| Consulta individual | Servidor com identidade verificada | Filtrar acesso ao recurso |
| Regra de negócio | Camada responsável no servidor | Evitar decisões só na interface |
| Segredos de integração | Ambiente protegido | Não incorporar ao código entregue ao cliente |
Autorização acontece no acesso ao recurso
Uma página de login protege a entrada da experiência, mas cada operação precisa validar seu próprio contexto. Um usuário autenticado pode tentar consultar um identificador de outra organização. A aplicação deve impedir o acesso na camada apropriada, sem depender da navegação normal.
Trate ações de escrita com a mesma atenção. Esconder um botão não restringe a chamada correspondente. Verifique identidade, permissão, situação atual do recurso e regras de transição.
Separe erros de autenticação, autorização e validação. Isso ajuda o produto a orientar o usuário sem revelar informações indevidas. A equipe de suporte também consegue distinguir uma sessão expirada de uma operação não permitida.
Cache depende do escopo dos dados
Um conteúdo público pode ser reutilizado entre visitantes. Um resumo financeiro individual exige outra política. Verifique o comportamento de cache da versão do framework, do código e da infraestrutura de hospedagem. Não transplante configurações de um tutorial para uma área autenticada sem teste.
Defina chave, escopo, duração e invalidação quando o desenho utiliza cache. Após uma alteração, o usuário deve saber se está vendo dado confirmado ou uma versão anterior. Em decisões críticas, a operação pode precisar consultar o estado atual no momento de gravar.
Inclua no teste dois usuários de empresas diferentes, alternância de sessão e retorno pelo histórico. Um erro de escopo pode surgir apenas nessas transições, mesmo que cada página isolada pareça correta.
Exemplo hipotético: portal de clientes com indicadores
Uma consultoria publica artigos e oferece um painel privado para cada cliente. As páginas editoriais têm dados públicos. Os indicadores dependem da organização autorizada e do período selecionado.
O sistema não reutiliza uma resposta privada apenas porque a URL de uma rota é igual. O contexto de acesso participa do desenho. Ao trocar de empresa, a interface limpa ou atualiza os dados de forma explícita, sem mostrar resultados anteriores durante o carregamento.
Ao salvar uma meta, a camada de negócio verifica a permissão e a versão vigente. Se outro usuário já alterou o registro, a aplicação apresenta o conflito. A resposta otimista da interface não é tratada como confirmação antes da gravação efetiva.
Desempenho deve ser medido por jornada
Reduzir JavaScript desnecessário pode ajudar, mas não resolve uma consulta lenta ou uma integração instável. Observe carregamento inicial, navegação, resposta de formulário e estados de erro. Uma página que abre rápido e trava ao salvar continua oferecendo uma experiência ruim.
Use medições adequadas e identifique o contexto. Uma requisição de teste não equivale a Core Web Vitals coletados de usuários. Compare resultados sob condições semelhantes e priorize os gargalos que afetam jornadas relevantes.
Evite carregar bibliotecas pesadas em toda a aplicação apenas porque uma tela precisa delas. Ao mesmo tempo, não fragmente a experiência a ponto de criar espera em cada interação. A decisão deve ser validada no uso real.
Publicação precisa preservar sessões e dados
Atualizações podem deixar usuários com arquivos antigos abertos. Planeje compatibilidade entre interface e servidor, especialmente em mudanças de contrato. O retorno a uma versão anterior também precisa considerar alterações de banco.
Mantenha configuração separada por ambiente e valide o destino das integrações. Um projeto funcionando localmente pode apontar para um serviço errado em produção. O aceite deve incluir autenticação, consulta, escrita autorizada e negativa de acesso indevido.
Oficina de fronteiras
Escolha uma tela pública e uma privada. Liste os dados usados, a origem e quem pode recebê-los. Depois, teste dois usuários, mudança de organização, sessão expirada e atualização concorrente.
Registre o que acontece antes, durante e depois da requisição. O objetivo é demonstrar que a experiência permanece clara e que nenhum estado visual substitui uma validação no servidor.
Cuide da experiência durante a espera
Uma fronteira técnica bem desenhada deve aparecer como uma experiência clara. Ao carregar dados, diferencie ausência de resultado e consulta ainda em andamento. Ao gravar, impeça ações repetidas quando necessário e informe a conclusão com base na resposta efetiva.
Se uma parte do painel falha, avalie se as demais podem continuar úteis. Um erro em um gráfico secundário não precisa esconder toda a página, mas também não deve ser omitido de modo que o usuário interprete dados incompletos como completos. A decisão depende da função da tela.
Teste navegação por teclado, foco após erros e leitura em telas menores. Esses cuidados não são apenas acabamento: eles afetam a capacidade de concluir tarefas. No aceite, peça a uma pessoa que realize a jornada sem orientação do desenvolvedor e registre onde ela hesita ou entende um estado de maneira incorreta.
Checklist de arquitetura
- Mapear dados públicos e privados.
- Escolher componentes por responsabilidade.
- Validar acesso em cada operação.
- Conferir escopo e invalidação de cache.
- Testar troca de usuário e organização.
- Medir jornadas e estados de erro.
- Planejar compatibilidade de publicação.
Baixe o checklist editável para sua equipe e registre responsáveis, verificações e decisões.
Perguntas frequentes
Um componente no servidor já é seguro?
Não automaticamente. Segurança depende de autorização, tratamento de dados, integrações e configuração da aplicação.
Posso esconder um campo para proteger a informação?
Não se o dado já foi enviado ao navegador. Entregue apenas o conteúdo necessário ao contexto autorizado.
Next.js é obrigatório para sistemas React?
Não. A escolha deve considerar renderização, operação, equipe e requisitos do produto, comparando alternativas adequadas.
Planeje um portal com experiência e controle
A Agência A2CR desenvolve sistemas e portais com fronteiras claras de dados. Converse sobre arquitetura de uma aplicação empresarial.
Fontes consultadas
Revisão documental: 17/11/2026. Recursos, requisitos e condições podem mudar. Exemplos hipotéticos não representam resultados medidos de clientes.