Gerar uma funcionalidade ficou mais rápido. Entender se ela respeita a regra comercial, preserva os dados e pode ser mantida continua exigindo revisão. O risco aumenta quando uma alteração grande chega com explicações convincentes, mas sem evidência de comportamento.
Código produzido com IA deve passar pelos mesmos critérios de responsabilidade e qualidade do restante do sistema. A origem da sugestão não reduz a obrigação de testar, entender e aprovar o efeito.
A revisão começa antes do diff
Defina o problema e o resultado esperado. “Melhorar o cadastro” deixa espaço para mudanças que ninguém pediu. “Impedir duas contas com o mesmo identificador dentro da mesma empresa, sem bloquear empresas diferentes” permite avaliar o comportamento.
Peça uma alteração pequena o bastante para ser revisada. Uma entrega que mistura autenticação, estilo, banco e integrações dificulta identificar consequências. Quando várias camadas precisam mudar, organize a apresentação por intenção e dependência, mantendo rastreabilidade do objetivo.
A documentação do GitHub apresenta revisão de código com IA como uma capacidade de apoio ao fluxo de desenvolvimento. A existência dessa revisão não elimina a necessidade de avaliar o resultado no contexto do repositório. Produto, regras e operação continuam sendo responsabilidade da equipe que publica.
Revise primeiro os efeitos de maior risco
Em um exemplo hipotético, um agente implementa desconto por cliente. A tela calcula corretamente, mas a API aceita um valor arbitrário enviado pelo navegador. O teste visual passa; a regra comercial continua vulnerável.
A revisão deve começar por autorização, validação, dinheiro, dados e efeitos externos. Estilo e nomes importam para manutenção, mas não devem consumir toda a atenção enquanto um endpoint permite alterar o registro de outro cliente.
| Camada | Pergunta que precisa de resposta | Evidência útil |
|---|---|---|
| Regra de negócio | O cálculo reflete o requisito? | Casos normais e limites |
| Autorização | Quem pode executar esta ação? | Tentativa com usuário sem permissão |
| Persistência | O estado fica consistente? | Falha no meio da operação |
| Integração | A repetição duplica o efeito? | Evento recebido duas vezes |
| Interface | A pessoa entende sucesso e erro? | Teste por teclado e celular |
Testes não devem apenas repetir a implementação
Se o código multiplica dois campos, um teste que copia exatamente a mesma fórmula pode reproduzir o mesmo erro. Comece com exemplos de negócio cujo resultado seja conhecido independentemente da solução. Inclua arredondamento, ausência de dados e regras de exceção quando fizerem parte do domínio.
Um bom caso de teste também pode demonstrar o comportamento anterior incorreto. Antes da correção, a situação falha; depois, passa pelo critério definido. Isso fornece uma evidência mais forte do que verificar apenas se uma função existe ou se o arquivo contém uma palavra.
Não busque cobertura numérica como substituto de julgamento. O conjunto deve proteger comportamentos importantes, com custo de manutenção compatível. Uma mudança de texto reversível não exige a mesma bateria de testes de uma alteração em cobrança.
Examine dependências e comandos sugeridos
Uma IA pode sugerir uma biblioteca desnecessária, um pacote com nome incorreto ou um comando que atua no ambiente errado. Confira a procedência, a necessidade e a versão antes de instalar. Avalie também scripts de instalação e permissões concedidas ao processo.
Segredos não devem ser colocados em código de navegador, arquivos versionados ou mensagens de erro. Revise exemplos e configurações geradas: algo que funciona em desenvolvimento pode publicar uma credencial ou desabilitar uma proteção por conveniência.
Exija explicação verificável para o deploy
A entrega precisa indicar o que mudou, por que mudou, como foi validado e quais limites permanecem. “Tudo testado” não informa se houve build, teste de integração, revisão visual ou execução no ambiente real. Cada afirmação deve corresponder à evidência disponível.
Prepare recuperação antes de publicar. Uma imagem anterior, uma cópia dos arquivos ou uma migração reversível ajudam, mas o método depende do que foi alterado. Se houver dados transformados, voltar o código pode não ser suficiente.
Um fluxo de revisão enxuto
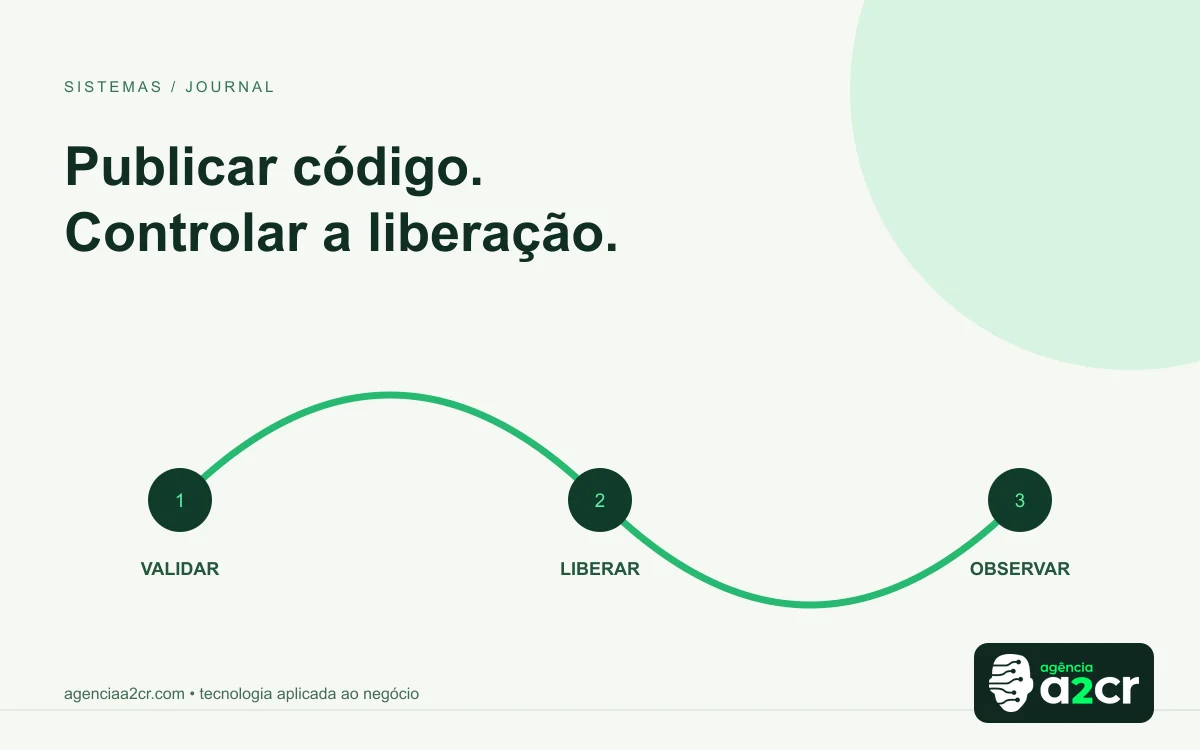
- Confirmar requisito e fronteiras da mudança.
- Ler o diff com foco em risco e efeitos externos.
- Executar verificações proporcionais ao impacto.
- Demonstrar o comportamento com casos independentes.
- Conferir interface quando houver mudança visual.
- Publicar com procedimento de recuperação.
- Observar os sinais relevantes após a entrega.
Perguntas frequentes
Outra IA pode revisar o código gerado?
Pode ajudar a encontrar problemas, mas duas ferramentas podem compartilhar pontos cegos. A aprovação precisa considerar evidências e responsabilidade técnica, não apenas consenso entre modelos.
O código precisa ser reescrito por um humano?
Não por causa de sua origem. Precisa ser compreendido, validado e adequado ao sistema. Reescrever sem necessidade também pode introduzir erros.
Como contratar desenvolvimento com IA sem perder qualidade?
Avalie processo de revisão, testes de negócio, proteção de dados, documentação e recuperação. Velocidade de geração é apenas uma parte da entrega profissional.
Referência e aplicação
Veja a documentação de revisão com IA do GitHub. Os controles de cobrança desse recurso também receberam atualização em outubro de 2026, reforçando a importância de conferir as condições do produto usado. O roteiro deste artigo é uma recomendação própria.
Para revisar uma aplicação existente, conheça a auditoria técnica de software e a profissionalização de projetos Lovable.