Criar um banco, habilitar autenticação e conectar uma interface ficou mais simples com serviços integrados. Essa facilidade pode reduzir trabalho inicial, mas também cria uma falsa impressão de conclusão. Um projeto com login e tabelas pode continuar sem regras de acesso corretas, recuperação confiável e processo de manutenção.
Supabase pode acelerar partes importantes da infraestrutura de um sistema, mas não substitui arquitetura, regras de negócio e validação. Na stack da A2CR, seu uso é avaliado junto com PostgreSQL, interface, servidor, armazenamento e responsabilidades operacionais.
1. Entenda o papel de cada serviço
Um serviço de autenticação identifica usuários e sessões. O banco armazena dados e aplica mecanismos de integridade. O armazenamento de objetos guarda arquivos. Recursos em tempo real podem comunicar alterações. Essas peças precisam de uma modelagem que determine como trabalham juntas.
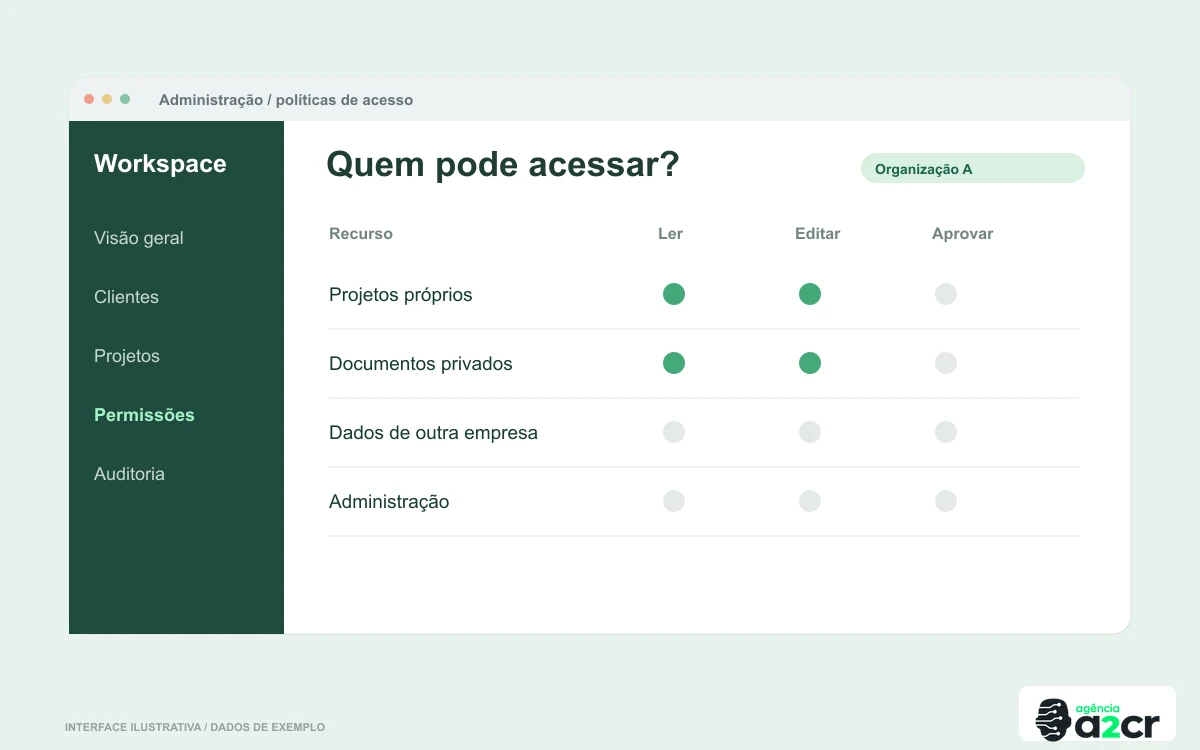
Não confunda conta autenticada com usuário autorizado a qualquer informação. Um colaborador pode acessar somente sua unidade; um cliente pode ver apenas seus projetos. O fato de todos usarem o mesmo provedor de autenticação não resolve esses limites.
Também é necessário definir onde ficam os efeitos privilegiados. Operações com credenciais de terceiros, regras sensíveis ou acesso amplo devem ser implementadas no ambiente apropriado. A interface não pode receber um segredo apenas porque facilita o protótipo.
2. Modele permissões desde o início
Antes de criar políticas, descreva papéis e ações: consultar, criar, editar, aprovar, exportar e administrar. Inclua diferentes organizações e recursos compartilhados. Uma matriz simples ajuda a descobrir contradições antes de escrever regras.
A documentação de Row Level Security do Supabase explica recursos e cuidados do controle por linha. Na aplicação, as políticas precisam ser testadas com cenários positivos e negativos. O fato de existir uma política não significa que ela representa a intenção correta.
| Caminho de acesso | Pergunta de revisão | Teste necessário |
|---|---|---|
| Consulta | O usuário vê somente o escopo permitido? | Tentar outro identificador |
| Criação | Pode escolher uma organização indevida? | Enviar vínculo manipulado |
| Atualização | Pode transferir um registro? | Alterar campos protegidos |
| Exportação | O filtro continua aplicado? | Comparar perfis |
| Arquivo | O objeto segue a permissão do processo? | Abrir por URL direta |
3. Separe chaves públicas e credenciais privilegiadas
Algumas chaves são projetadas para uso no cliente com políticas apropriadas. Outras oferecem privilégios que exigem proteção no servidor. A classificação deve seguir a documentação do serviço e os acessos concedidos, não apenas o nome da variável.
Uma chave pública não corrige uma política insegura. Uma chave privilegiada escondida em um campo da tela continua acessível se foi incorporada ao código entregue ao navegador. Revise também logs, repositórios e ferramentas de automação para evitar cópias desnecessárias.
Ao identificar exposição, apagar o texto não garante que a credencial deixou de ser utilizável. O procedimento deve considerar rotação e investigação. O conteúdo sobre chaves de API expostas aprofunda esse risco.
4. Regras de negócio precisam de um local confiável
Um formulário pode sugerir um preço, mas o servidor deve validar a condição antes de registrar uma cobrança. Uma tela pode ocultar um comando, mas a API deve rejeitar uma chamada sem permissão. Essas proteções precisam existir independentemente do componente visual.
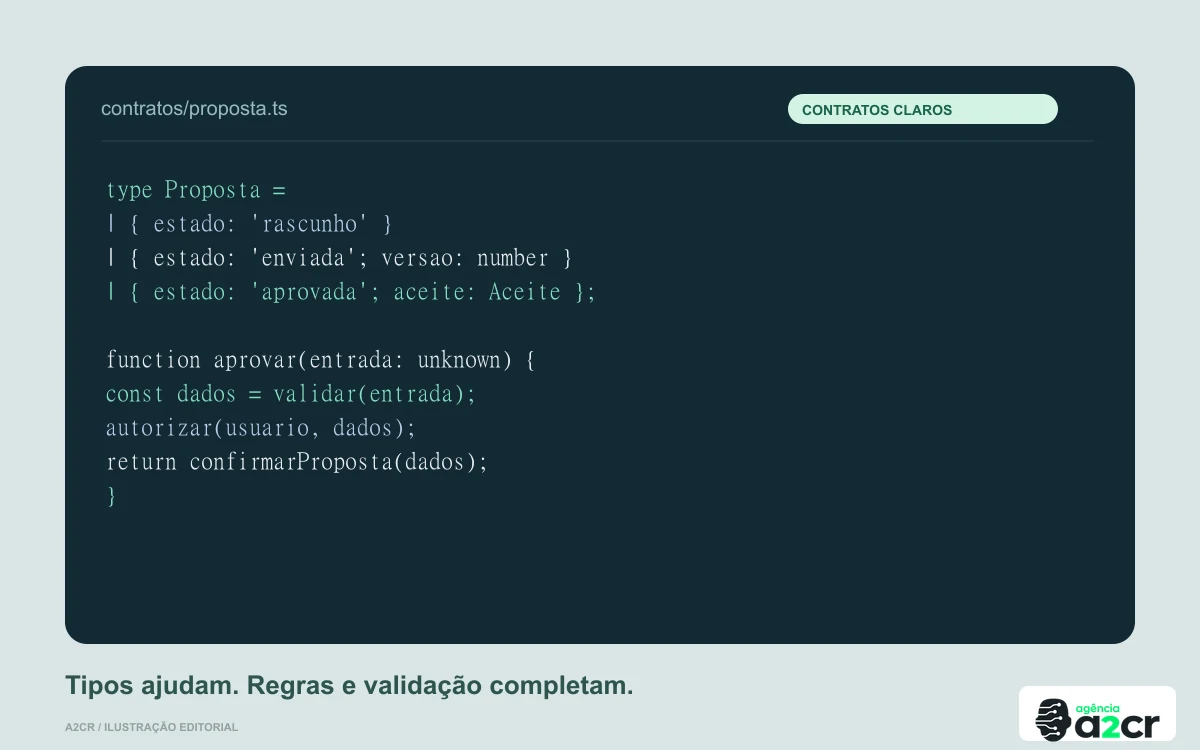
Defina operações com significado: confirmar pedido, aprovar proposta, cancelar assinatura. Dar à interface capacidade genérica de alterar todos os campos pode tornar difícil proteger transições. A arquitetura deve permitir que as regras sejam verificadas em todos os caminhos relevantes.
Algumas regras podem ser apoiadas por funções e restrições de banco; outras pertencem à camada de aplicação. Escolha de acordo com consistência, testes e manutenção. O objetivo não é centralizar tudo em uma única tecnologia, mas evitar decisões duplicadas e contraditórias.
5. Tempo real não é consistência automática
Receber uma atualização ajuda a manter a interface atual, mas não define como resolver edições simultâneas. Se duas pessoas alterarem um registro, o sistema precisa de uma política de conflito. Uma notificação não substitui a autorização da gravação nem a integridade do banco.
Também não presuma que uma conexão em tempo real permanecerá ativa. A interface precisa se recuperar de interrupções e confirmar o estado atual quando necessário. Mostre dados antigos ou pendentes de modo compreensível para não induzir decisões incorretas.
Avalie o que realmente precisa desse recurso. Uma tabela administrativa pode funcionar bem com atualização controlada, enquanto um painel operacional exige outra frequência. Recursos adicionais devem responder à jornada, não a uma lista de funcionalidades desejáveis.
6. Migrações, ambientes e dados de teste
Versione a estrutura do banco e as políticas. Alterar manualmente uma tabela em produção sem registrar a mudança torna difícil reproduzir o ambiente e recuperar o sistema. A equipe precisa saber como uma base nova chega ao estado esperado.
Separe homologação e produção conforme o risco e a arquitetura. Dados sintéticos permitem testar permissões sem expor clientes. Credenciais e URLs de autenticação devem ser conferidas em cada ambiente; uma configuração de teste não pode enviar usuários ou notificações ao destino errado.
Inclua testes de recuperação e continuidade. Bancos, usuários e arquivos podem ter mecanismos diferentes de exportação. A documentação e o procedimento devem refletir a configuração efetivamente contratada e utilizada, não uma suposição baseada no nome da plataforma.
7. Exemplo hipotético: portal de uma consultoria
Uma consultoria oferece uma área para cada cliente acompanhar entregas. O sistema usa autenticação e banco integrados, mas mantém organizações, vínculos e papéis explícitos. Um usuário da empresa A não consegue consultar o projeto da empresa B, inclusive por chamada direta.
Arquivos privados seguem a mesma finalidade. Um relatório agregado respeita o escopo. Uma automação de fundo utiliza credencial limitada ou uma operação controlada, conforme o desenho. A homologação tenta os acessos indevidos e verifica respostas, não apenas se o menu está escondido.
8. Como avaliar o custo e a autonomia
Considere armazenamento, tráfego, execução, banco, suporte e tempo de manutenção conforme o serviço escolhido. Não apresente um plano inicial como garantia de custo permanente. O crescimento deve ser acompanhado com métricas e limites conhecidos.
Autonomia exige acesso aos ativos e um procedimento para utilizá-los. Repositório, migrações, arquivos, configuração e documentação devem ser entregáveis claros. A plataforma pode facilitar partes da infraestrutura; a agência continua responsável pelo que assumiu no projeto.
Matriz de homologação para duas organizações
Crie duas organizações de teste com usuários e registros distintos. Um usuário comum de cada lado deve tentar consultar, alterar e excluir o objeto da outra organização por caminhos diretos, não apenas pela navegação disponível. Acrescente um usuário sem vínculo e um perfil administrativo autorizado.
Repita a verificação em arquivos, buscas, relatórios e funções. Uma política correta na tabela principal pode não proteger uma agregação ou uma operação privilegiada. Teste também a criação com identificadores de organização manipulados e a tentativa de transferir um registro entre escopos.
Registre resultado esperado e observado. Uma resposta vazia pode ser adequada para uma consulta, enquanto uma gravação deve informar rejeição de forma controlada. O teste precisa conferir o banco depois para garantir que nenhum efeito ocorreu silenciosamente.
Execute novamente após mudanças em políticas, funções ou credenciais. A matriz vira um ativo de regressão do produto. Ela demonstra a autorização efetiva e reduz a dependência de revisar visualmente configurações que podem parecer corretas, mas não cobrem todos os caminhos.
Checklist de implementação
- Identificar serviços e responsabilidades.
- Documentar papéis e organizações.
- Testar políticas por todos os caminhos relevantes.
- Manter credenciais privilegiadas no servidor.
- Implementar regras fora da dependência da tela.
- Planejar conflitos e reconexão.
- Versionar esquema e políticas.
- Validar recuperação, custo e transferência de ativos.
Checklist para usar com sua equipe
Baixe o checklist editável em CSV e registre responsáveis, verificações e observações da implantação.
Perguntas frequentes
Supabase elimina a necessidade de backend?
Ele pode reduzir componentes próprios em alguns projetos. Operações privilegiadas e regras específicas ainda precisam de implementação confiável.
Habilitar RLS basta para proteger o sistema?
Não. As políticas, credenciais e demais caminhos de acesso precisam representar a autorização correta e ser testados.
Um protótipo conectado ao Supabase já pode receber clientes?
Somente depois de validar regras, acesso, dados e operação. A conexão técnica não comprova prontidão de produção.
Próximo passo
Para revisar uma aplicação ou planejar uma base profissional, converse com a A2CR.
Autoria: Agência A2CR. Revisão: 10 de novembro de 2026. Critérios de projeto e exemplo hipotético elaborados pela A2CR.