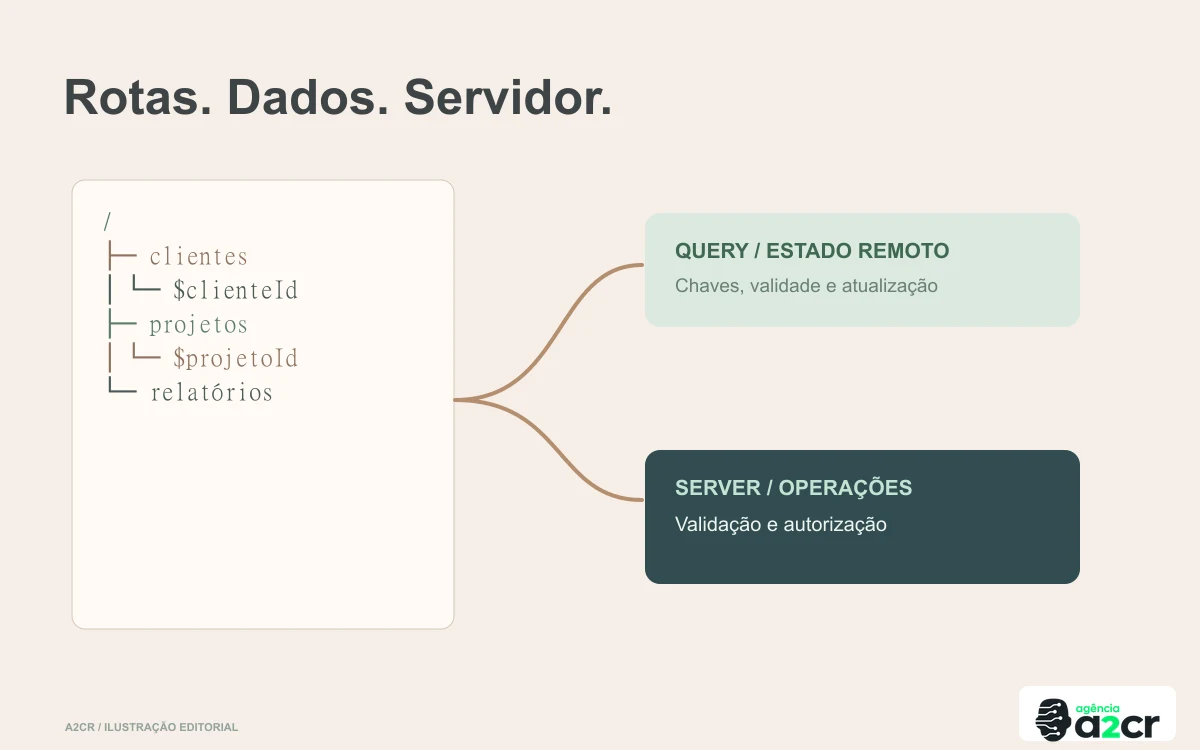
Uma aplicação web precisa coordenar endereço, dados, estado da interface e operações no servidor. Quando cada tela resolve esses pontos de um jeito, o projeto acumula requisições repetidas, navegação inconsistente e regras espalhadas. O ecossistema TanStack oferece ferramentas para essas responsabilidades, mas os nomes não representam uma única peça.
Start, Router e Query podem compor uma base coerente para produtos React com TypeScript, desde que a equipe defina os limites entre navegação, dados e efeitos. A A2CR avalia essa combinação em projetos nos quais a tipagem e a organização das jornadas trazem benefício de manutenção.
1. Entenda a responsabilidade de cada ferramenta
Router organiza rotas e navegação. Query atende necessidades relacionadas a dados assíncronos e cache. Start acrescenta recursos de aplicação full stack. O overview oficial do TanStack Start descreve suas capacidades e é a referência para compatibilidade da versão adotada.
Essas ferramentas não escolhem o modelo de negócio. A aplicação ainda precisa decidir como um pedido é aprovado, quem pode alterar um projeto e qual informação pertence a cada organização. Elas ajudam a estruturar a implementação dessas decisões, não a descobrir automaticamente as regras.
Também não é obrigatório utilizar todos os componentes do ecossistema. Uma aplicação existente pode adotar uma ferramenta de forma isolada quando isso resolve um problema concreto. Acrescentar bibliotecas sem uma responsabilidade clara amplia a superfície de manutenção.
| Camada | Responsabilidade principal | Decisão da equipe |
|---|---|---|
| Navegação | Endereços e transições | O que pertence à URL? |
| Dados assíncronos | Consulta e atualização | Qual validade e chave de cache? |
| Servidor | Operações privilegiadas | Como validar e autorizar? |
| Interface | Estado local e apresentação | Como representar pendências? |
| Persistência | Dados e integridade | Quais invariantes proteger? |
2. Defina o que deve estar na URL
Busca, filtros e página podem precisar de um endereço compartilhável. Uma pessoa deve conseguir enviar uma visão de pedidos para outra, dentro das permissões de acesso. Se os filtros existem apenas na memória da tela, atualizar a página pode destruir o contexto.
Por outro lado, dados sensíveis, segredos e rascunhos extensos não devem ser colocados na URL por conveniência. Endereços podem aparecer em históricos, logs e ferramentas de análise. A escolha precisa considerar finalidade e exposição.
Valide parâmetros e trate valores desconhecidos. Um link antigo não deve quebrar toda a aplicação porque um filtro deixou de existir. Defina comportamento de recuperação e preserve a clareza da navegação entre lista, detalhe e edição.
3. Planeje a busca de dados por jornada
Uma tela pode precisar de informações essenciais para abrir e outras que podem chegar depois. Separar essas prioridades evita bloquear a experiência inteira por um recurso secundário. Também ajuda a tratar falhas parciais de forma honesta.
Não dispare a mesma consulta em vários componentes sem compreender o compartilhamento. Chaves de cache precisam identificar o conjunto correto, inclusive organização, filtros e paginação quando aplicável. Uma chave incompleta pode misturar respostas que deveriam permanecer separadas.
O guia de padrões do TanStack Query deve ser consultado antes de depender do comportamento de atualização. No projeto, configure esses padrões conforme a necessidade. Atualizar dados de um catálogo e atualizar disponibilidade para uma reserva não são problemas equivalentes.
4. Funções no servidor continuam exigindo proteção
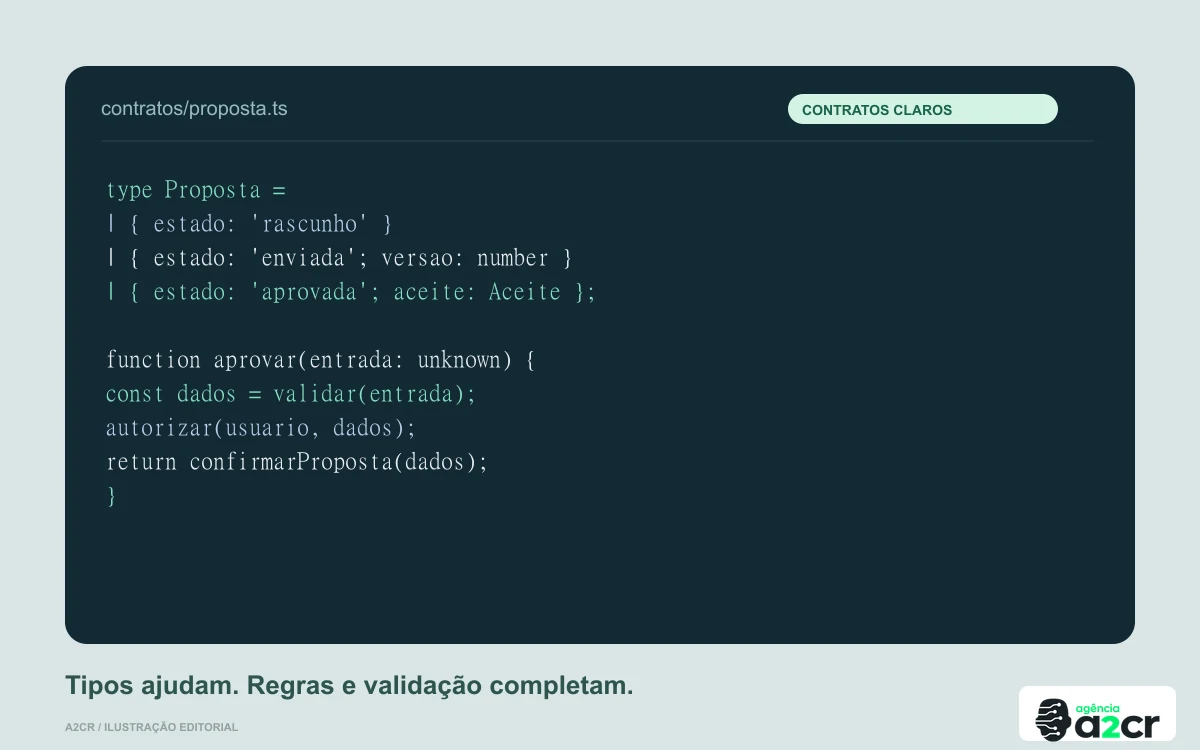
Uma chamada que parece uma função local pode executar uma operação remota privilegiada. A conveniência de desenvolvimento não reduz a necessidade de verificar sessão, entradas e autorização. Trate a fronteira como uma API, mesmo quando a sintaxe esconde parte do transporte.
Não aceite a organização ou o perfil informado pelo navegador como prova suficiente. Confirme vínculos no contexto confiável. Retorne somente os campos necessários à tarefa. Objetos internos podem conter dados que não devem ser serializados para o cliente.
Defina erros de domínio e de infraestrutura. Um pedido inválido deve receber uma orientação diferente de uma indisponibilidade temporária. Evite devolver detalhes de credenciais, consultas ou exceções internas na resposta pública.
5. SSR é uma decisão de experiência e arquitetura
Renderização no servidor pode ser útil para páginas públicas e para determinados objetivos de carregamento. Ela não garante posicionamento no Google nem torna automaticamente uma aplicação mais rápida. O resultado depende de conteúdo, cache, dependências e trabalho realizado.
Em áreas autenticadas, cuide para não armazenar respostas privadas em um cache compartilhado inadequado. A personalização precisa respeitar o escopo do usuário. Dados de sessão e segredos não podem atravessar a renderização para o navegador sem necessidade.
Compare as jornadas públicas e internas. Um blog, uma página comercial e uma tela de edição podem ter estratégias distintas dentro do mesmo produto. O objetivo é atender o uso, não aplicar uma sigla uniformemente a tudo.
6. Mutações precisam de confirmação e invalidação
Quando o usuário salva uma alteração, a aplicação precisa saber qual efeito foi aceito e quais visões ficaram antigas. Uma confirmação visual sem atualização das consultas relacionadas pode deixar lista, detalhe e indicadores contraditórios.
Planeje repetição, cancelamento e conflito. Um clique duplicado não deve gerar duas cobranças; uma resposta perdida não prova que a gravação falhou. A interface precisa apoiar o tratamento implementado no servidor, sem assumir que consegue resolver sozinha a consistência.
Quando usar atualização otimista, defina como recuperar o estado em caso de rejeição. Em operações de alto impacto, pode ser melhor aguardar a confirmação confiável antes de apresentar sucesso. A decisão deve considerar o risco, não apenas a sensação de velocidade.
7. Exemplo hipotético de um portal B2B
Uma lista de projetos mantém filtros na URL. O detalhe carrega os dados autorizados e apresenta documentos de forma independente. Uma operação de aprovação chama o servidor, que confirma perfil, versão do documento e regra aplicável.
Após a aprovação, a aplicação atualiza o detalhe e invalida a lista afetada. Se houver conflito, pede revisão da versão atual. O usuário consegue voltar à lista sem perder o filtro. Esse fluxo mostra o benefício da coordenação entre ferramentas, e não apenas da presença delas no pacote.
8. O que documentar para continuidade
Registre convenções de rotas, chaves de consulta, tratamento de erros e fronteiras do servidor. Explique onde ficam as regras e como testar uma operação. A equipe que assume depois não deve precisar descobrir tudo por tentativa.
Fixe versões e valide atualizações em ambiente apropriado. Ferramentas evoluem; copiar um exemplo de outra versão pode introduzir diferenças relevantes. Uma stack moderna deve ter um processo de atualização, não depender de permanecer congelada ou de aceitar toda novidade automaticamente.
Convenção de cache que a equipe consegue manter
Documente a composição das chaves de consulta por recurso, organização e parâmetros relevantes. Defina também quais operações invalidam cada conjunto. Isso permite que uma pessoa altere a aprovação de um pedido sem precisar descobrir por tentativa quais telas continuam antigas.
Separe dados de referência de dados operacionais. Uma lista de categorias pode tolerar uma política diferente de um saldo ou de uma disponibilidade. Registre a justificativa, em vez de aplicar o mesmo prazo a toda consulta. Quando o contexto de organização muda, o cache precisa preservar o isolamento e a experiência correta.
Teste uma sequência completa: abrir a lista, consultar um detalhe, editar, voltar e atualizar a página. Acrescente uma alteração feita por outra sessão. O usuário vê a situação esperada em cada momento? Existe indicação de dado desatualizado quando a atualização falha?
Essa convenção também deve orientar a remoção de dados após saída e troca de perfil. Cache é uma otimização de acesso, não um novo sistema de autorização. O servidor continua responsável por verificar cada operação, independentemente do que já foi carregado pelo navegador.
Checklist de arquitetura
- Separar navegação, dados, interface e servidor.
- Definir filtros compartilháveis sem expor dados sensíveis.
- Projetar chaves de cache completas.
- Configurar atualização conforme a jornada.
- Validar e autorizar toda operação privilegiada.
- Revisar SSR e cache de conteúdo privado.
- Tratar mutações, conflitos e repetição.
- Documentar convenções e atualização de versões.
Checklist para usar com sua equipe
Baixe o checklist editável em CSV e registre responsáveis, verificações e observações da implantação.
Perguntas frequentes
Preciso usar Start para usar Query?
Não. As ferramentas possuem responsabilidades e podem ser adotadas conforme o projeto.
Uma função de servidor dispensa autenticação?
Não. A operação precisa verificar identidade, entradas e permissão no ambiente confiável.
SSR garante SEO?
Não. Ele é uma parte técnica possível da entrega. Conteúdo, rastreabilidade e outros fatores continuam relevantes.
Próximo passo
Para estruturar uma aplicação React com navegação e dados consistentes, fale com a A2CR.
Autoria: Agência A2CR. Revisão: 10 de novembro de 2026. Exemplo hipotético e critérios de arquitetura elaborados pela A2CR.