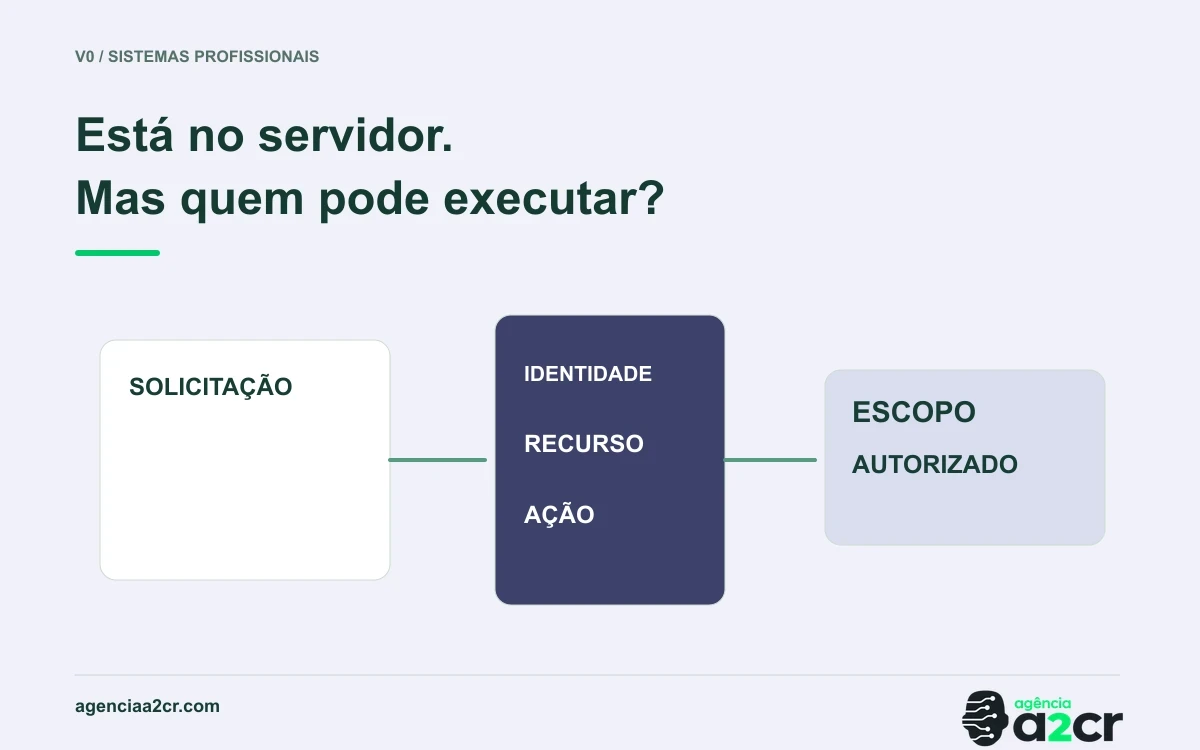
Mover uma operação para o servidor resolve uma parte importante do desenho de segurança. Isso não responde automaticamente quem pode executá-la, quais registros pode alterar e quais informações podem ser devolvidas ao navegador.
Essa distinção é essencial em aplicações criadas com v0 e tecnologias como Next.js. Um sistema pode esconder suas credenciais e, ainda assim, permitir uma operação inadequada para uma identidade autenticada.
Projetos profissionais falham quando utilizam “está no backend” como uma conclusão de segurança, em vez de tratá-lo como o início de uma verificação.
Reconheça as proteções e avalie a aplicação
O v0 documenta análise de código, isolamento de execução e cuidados com variáveis de ambiente. Esses recursos são relevantes. Eles não conhecem, por si mesmos, a política comercial que determina qual funcionário pode aprovar uma despesa específica. Segurança do v0.
A aplicação precisa estabelecer uma relação verificável entre identidade, recurso e ação. Essa relação pode depender de empresa, unidade, atribuição, situação do processo e autoridade.
Também deve existir uma resposta clara para a ausência de autorização. Uma operação negada não deveria ser substituída por um acesso mais amplo apenas para evitar uma mensagem de erro na interface.
Separe três decisões
A autenticação verifica uma identidade. A autorização verifica se ela pode realizar uma ação naquele contexto. A seleção de dados define o que precisa ser devolvido para executar a tarefa.
Essas decisões podem ser implementadas de forma centralizada, evitando regras independentes em cada componente. O guia de segurança do Next.js recomenda uma camada de acesso a dados com verificações de autorização e retorno de objetos mínimos apropriados. Referência do framework.
O desenho deve permitir que a equipe encontre a política responsável por uma decisão, em vez de procurar condições espalhadas por telas e funções.
Um cadastro pode devolver informação demais
Em um exemplo hipotético, uma tela precisa mostrar nome e situação de um cliente. O servidor consulta um objeto que também contém observações internas, condições comerciais e identificadores privados.
Se o objeto completo for enviado ao componente de interface, ocultar alguns campos visualmente não impede que eles tenham sido transferidos. A revisão precisa considerar a resposta efetiva, e não apenas o que aparece no layout.
Defina o conjunto mínimo de informações necessário a cada jornada. Uma visão administrativa pode exigir mais campos que uma visão de atendimento. Essa diferença deve fazer parte do contrato de dados.
| Camada | Decisão que não deve ser presumida |
|---|---|
| Interface | Quais ações oferecer e como explicar recusas |
| Operação no servidor | Qual autoridade deve ser exigida |
| Acesso a dados | Quais registros pertencem ao escopo |
| Resposta | Quais campos são necessários ao cliente |
| Auditoria | Qual contexto deve ser registrado sem expor segredos |
Segredos exigem controle do caminho completo
Uma credencial pode ser guardada corretamente e vazar por uma resposta de erro ou um registro de diagnóstico. O trabalho de segurança acompanha o uso do segredo, não apenas seu local de armazenamento.
No ecossistema descrito pelo v0, variáveis públicas destinadas ao navegador precisam ser diferenciadas das utilizadas no servidor. Não transforme uma chave privilegiada em variável pública para resolver um erro de configuração.
Quando uma integração falhar, preserve informações suficientes para investigação e evite devolver detalhes sensíveis ao usuário. O suporte pode trabalhar com um identificador de erro e consultar evidências protegidas.
Verifique mudanças de contexto
O acesso de uma pessoa pode mudar depois do login. Ela pode sair de uma equipe, trocar de função ou perder a autorização sobre um processo. A decisão de acesso precisa continuar coerente com esse estado.
Em homologação, teste perfis e vínculos fictícios, incluindo mudanças de responsabilidade. Verifique consultas, alterações e documentos. A segurança não termina na navegação entre páginas.
Uma revisão também deve considerar o impacto de caches e reutilização de resultados. Informações de uma pessoa ou organização não podem ser entregues a outra porque uma chave de cache ignorou o contexto necessário.
O que exigir da revisão
- Política de autorização identificável.
- Escopo de registros conferido no backend.
- Respostas com campos mínimos.
- Separação entre segredo e configuração pública.
- Diagnóstico sem credenciais nos logs.
- Testes de revogação e mudança de vínculo.
Checklist para sua equipe
Baixe o checklist editável em CSV para registrar as verificações e as decisões do projeto.
Perguntas frequentes
Server Actions são inseguras por definição?
Não. O problema é assumir que o mecanismo determina a política de autorização da sua aplicação. O comportamento implementado precisa ser verificado.
Os recursos de segurança da plataforma podem ser ignorados?
Não. Eles devem ser utilizados e complementados por decisões e testes específicos do sistema. Ferramentas e responsabilidade da equipe atuam em conjunto.
Para revisar uma aplicação empresarial, prepare um briefing para a A2CR com os perfis, as ações privilegiadas e os tipos de informação que precisam permanecer separados.
Fontes e método
Autoria: Agência A2CR. Preparação editorial e consulta documental em 16 de novembro de 2026. Análise técnica com exemplos hipotéticos, sem resultados atribuídos a clientes e sem testes comparativos de desempenho. Recursos podem variar conforme versão, plano e configuração.